sss
Un generador de contraseñas que no guarda nada. Con tu clave maestra y el nombre del servicio, calcula siempre la misma contraseña.
Qué es
sss no guarda tus contraseñas: las calcula. Escribes una clave maestra y el nombre del servicio (gmail, github, amazon…) y te devuelve una contraseña de 16 caracteres. Para la misma combinación siempre sale la misma, así que no hay nada que guardar: ni base de datos, ni fichero cifrado, ni cuenta que sincronizar entre dispositivos.
Lo uso a diario desde que lo hice. Ya van más de nueve años.
Cómo funciona
- El nombre del servicio se pasa por SHA-256 y se junta con la clave maestra.
- El hash de esa combinación es la semilla de un generador pseudoaleatorio que elige los 16 caracteres, con al menos una minúscula, una mayúscula, un número y un símbolo.
- Todo se calcula en el navegador. Ni la clave maestra ni el servicio salen de él.
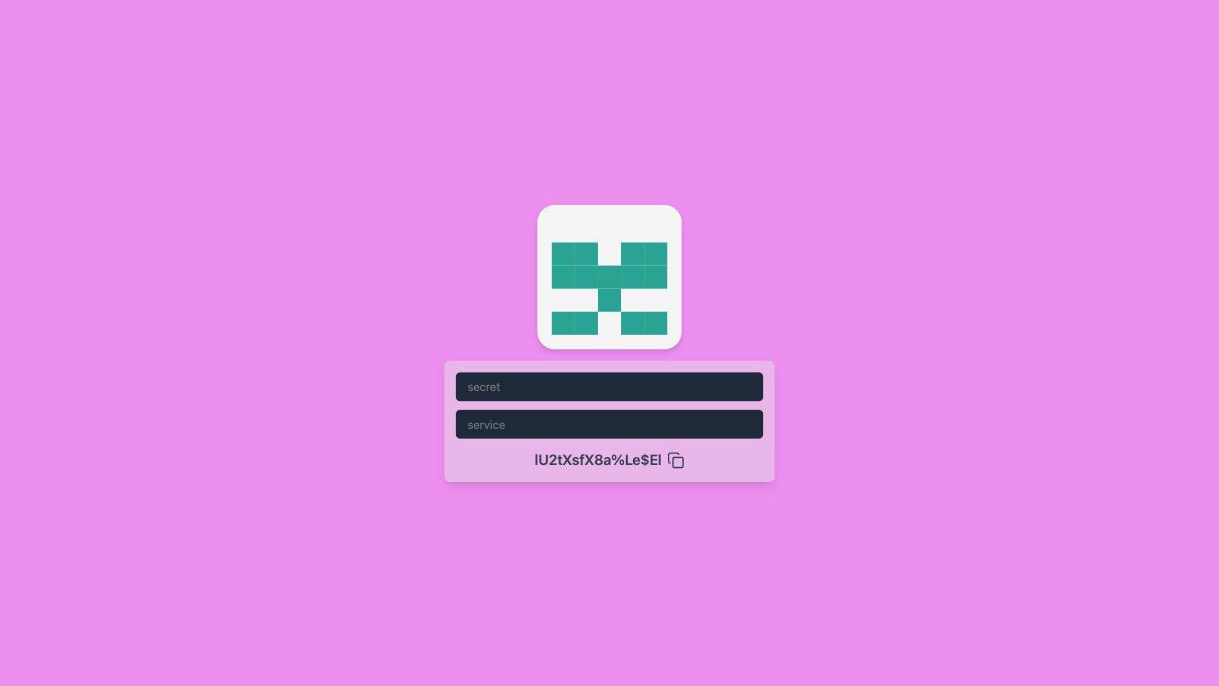
La clave maestra no se ve mientras la escribes, así que el color de fondo y un avatar cambian con ella. Si siempre ves el mismo color y el mismo dibujo, la has escrito bien.
De dónde viene
La idea original es de pagoru. Le conozco desde 2012, cuando hacía vídeos en YouTube. A los años, empezó a hacer directos de programación, a partir de ahí empezamos a hablar y, poco a poco, hemos ido haciendo algunos proyectos juntos hasta ahora.
En 2017 publicó super-secret-settings (de ahí lo de sss), una librería para gestionar contraseñas sin guardar nada, y la web sss.pagoru.es (código). Ese mismo verano hice mi versión, secure, que calculaba la contraseña en un servidor.
En 2024 la rehice con Astro y React con una condición: que todo viviera en el navegador del usuario y no saliera nada de él.
Y no somos los únicos: otras personas también lo han implementado con el mismo algoritmo, así que hay varias webs que dan las mismas contraseñas. Eso es clave: funcionan como una pequeña red, y si una se cae, puedes sacar la contraseña de cualquier otra.
En el día a día
Como la contraseña solo depende de la clave maestra y del servicio, para cambiar la de un servicio basta con cambiarle el nombre: añadirle una versión (gmail2) o el año (gmail2026). No hay una regla fija, cada uno lo organiza como mejor le encaje.
Con la clave maestra pasa algo parecido: si la cambias, cambian todas las contraseñas. Puede parecer un inconveniente, pero para mí es parte de la seguridad: todo depende de una sola clave que solo está en tu cabeza.
También probé a acercarlo más a donde lo necesitaba, con una extensión de Chrome. Si estaba en Gmail, cogía el dominio, lo usaba como servicio y me generaba la contraseña ahí mismo. La usé un tiempo, pero terminé descartándola y volví a la web.
Es una idea sencilla que lleva nueve años funcionando. Si quieres probarla, entra en sss.alqubo.es.